智能票务系统数据信息安全管理的挑战与对策——以游览景区安全管理为视角
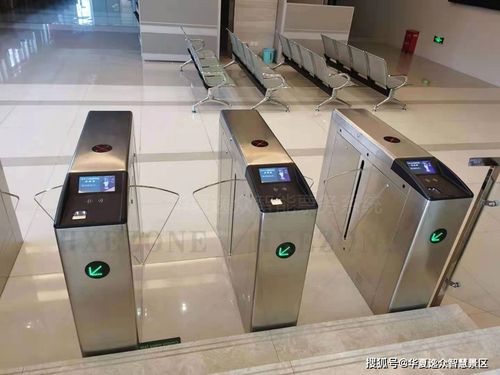
随着智慧旅游的快速发展,智能票务系统已成为游览景区运营的核心基础设施。从在线预约、二维码验票到人脸识别入园,智能票务系统在提升游客体验和运营效率的也汇聚了海量敏感数据,包括游客身份信息、支付数据、行踪轨迹等。这些数据一旦泄露或遭篡改,不仅侵害游客权益,更可能引发景区运营混乱甚至公共安全事件。因此,从景区安全管理的视角审视智能票务系统的数据信息安全,具有重要的现实意义。
一、智能票务系统数据信息安全的风险维度
智能票务系统的数据安全风险贯穿数据全生命周期。在采集环节,部分景区过度收集游客信息,或未明确告知收集目的与范围,埋下合规隐患。在传输环节,若未采用加密协议,门票二维码、支付信息可能被中间人截获。在存储环节,一些景区将数据集中存储于防护等级不足的服务器,易成为网络攻击目标。在使用环节,内部人员越权访问、数据共享缺乏脱敏处理,可能导致信息滥用。在销毁环节,过期数据未及时清除,增加了泄露风险。节假日高并发访问带来的系统脆弱性、第三方服务商的安全短板,以及针对票务系统的勒索软件攻击,都是不容忽视的威胁。
二、数据信息安全与景区安全管理的关联逻辑
数据信息安全并非孤立的技术问题,而是景区安全管理体系的有机组成部分。一方面,票务数据直接关联游客人身安全。例如,入园人数实时数据是景区承载量控制与应急疏散决策的依据,数据被恶意篡改可能导致超员运营,诱发踩踏等安全事故。另一方面,游客身份与行踪信息一旦泄露,可能被用于精准诈骗或骚扰,损害景区声誉与社会稳定。更为关键的是,智能票务系统与门禁、监控、消防等子系统逐步融合,数据安全边界模糊化,任何环节的失守都可能传导至物理安全领域。因此,景区管理者必须将数据安全纳入整体安全战略,而非仅视为IT部门的事务。
三、构筑数据信息安全管理体系的策略
第一,健全制度与组织保障。景区应制定数据分类分级管理制度,明确各类票务数据的保护等级与责任主体,设立数据安全负责人,建立常态化审计与问责机制。按照《个人信息保护法》《数据安全法》等法规要求,完善隐私政策与游客授权流程,做到最小必要采集。
第二,强化技术防护能力。采用传输加密与存储加密技术保障数据机密性;部署入侵检测与防篡改机制,确保票务数据完整性;实行严格的权限管理与多因素认证,防止内部越权;建立异地容灾备份,提升系统韧性。对涉及人脸等生物特征信息的,应优先采用本地化处理与去标识化技术。
第三,加强第三方合作管理。景区在选择票务系统服务商时,应将数据安全能力纳入准入评估,签订明确的数据保护协议,定期开展安全检查和渗透测试,避免因供应链短板引发连锁风险。
第四,提升人员安全意识与应急能力。定期对票务、安保、信息技术等岗位人员开展数据安全培训,模拟数据泄露、系统瘫痪等场景进行应急演练,确保突发事件下能够快速阻断风险、有序引导游客,保障游览秩序。
第五,推动协同治理与持续改进。景区应主动对接文旅、公安、网信等部门,参与信息共享与联合演练;建立游客反馈渠道,及时回应数据安全关切;定期开展风险评估,根据技术演进与威胁变化动态调整防护策略。
智能票务系统是游览景区安全管理的“数字闸门”,其数据信息安全直接关系到游客权益、运营秩序与公共安全。景区管理者应秉持“安全即服务”的理念,将数据安全融入安全管理全流程,以制度为基、技术为盾、人员为本、协同为翼,构建起主动防御、动态优化的数据安全治理体系,让智慧旅游真正行稳致远。
如若转载,请注明出处:http://www.yxshtj.com/product/7.html
更新时间:2026-11-03 06:31:00